T1#security#regulation#open-source#market
Claude Mythos Preview と Project Glasswing ── 公開されなかったハッキングの名手
メタデータ
- 日付
- 年代
- 2020s
- Tier
- T1
- 参照年表
- AIの歴史 · AIと社会の歴史 · サイバーセキュリティの歴史
- 出典数
- 07
- 関連項目
- 08
- Tags
- #security#regulation#open-source#market
2026年4月7日、Anthropic は汎用のフロンティアモデル Claude Mythos Preview を発表し、同時にそれを一般には公開しないと決めた。代わりに始めたのが、まず防御側にこのモデルを使わせる Project Glasswing である。理由はモデルのセキュリティ能力だと Anthropic は説明した。同社によれば、Mythos Preview はそれまでの数週間で、主要なすべての OS と主要なすべての Web ブラウザに、数千件のゼロデイ脆弱性(開発者がまだ知らなかった欠陥)を見つけており、その多くが深刻度「緊急」だった。
Glasswing の立ち上げパートナーは Amazon Web Services、Apple、Broadcom、Cisco、CrowdStrike、Google、JPMorganChase、Linux Foundation、Microsoft、NVIDIA、Palo Alto Networks と Anthropic 自身で、ほかに重要なソフトウェアを作り保守する40超の組織にも利用が広げられた。この決定によって、AI とハッキングをめぐる長年の議論は、銀行、規制当局、オープンソースの保守者にとっての実務上の問題になった。
Anthropic が主張した能力
詳細は同じ日に Anthropic の Frontier Red Team ブログで公表された。同社によれば、見つけた脆弱性の99%超はまだ修正されておらず、説明できるのはごく一部にとどまる。多くについては暗号学的ハッシュだけを公開し、修正後に中身を明かすとした。
| 例(Anthropic の説明) | 内容 |
|---|---|
| OpenBSD | 堅牢さで知られる OS で見つかった、これまでで最も古い27年前の欠陥。接続するだけで遠隔からマシンを停止させられた |
| FFmpeg | H.264 デコーダにあった16年前の欠陥。自動テストが500万回通過しても見逃していた行にあった |
| Linux カーネル | 複数の脆弱性を自律的に見つけて連鎖させ、一般ユーザーからマシンの完全な制御まで権限を引き上げた |
| FreeBSD | NFS サーバーへの遠隔コード実行攻撃。20個のガジェットからなる ROP チェーンを複数のパケットに分割し、認証なしの利用者に root 権限を与えた |
| Firefox | 前世代のモデルが Firefox 147 の JavaScript エンジンで見つけた欠陥について、Mythos Preview は動く攻撃コードを181回作った。Claude Opus 4.6 は数百回の試行で2回だった |
OpenBSD の探索について、Anthropic は費用も示している。探索の仕組みを1,000回走らせた総額は2万ドル未満で、ほかにも数十件の発見があった。目玉の欠陥を見つけた1回の実行は50ドル未満だったが、その数字は後から振り返って初めて意味を持つと同社は念を押した。深刻度の判定を確かめるため、外部の専門家に198件の報告を手作業で見直させたところ、モデルの判定と完全に一致したのは89%、1段階以内の差に収まったのは98%だった。
同社は、これらの能力を特に狙って訓練したわけではなく、コーディング、推論、自律性の全般的な向上から生じたものだと書いた。セキュリティの正式な訓練を受けていない社員が、夜のうちに遠隔コード実行の脆弱性を探すよう頼み、翌朝には完成した動く攻撃コードを受け取ったこともあるという。一般公開が危険だと同社が考えた理由を、最もはっきり示す記述である。
Glasswing とは何だったか
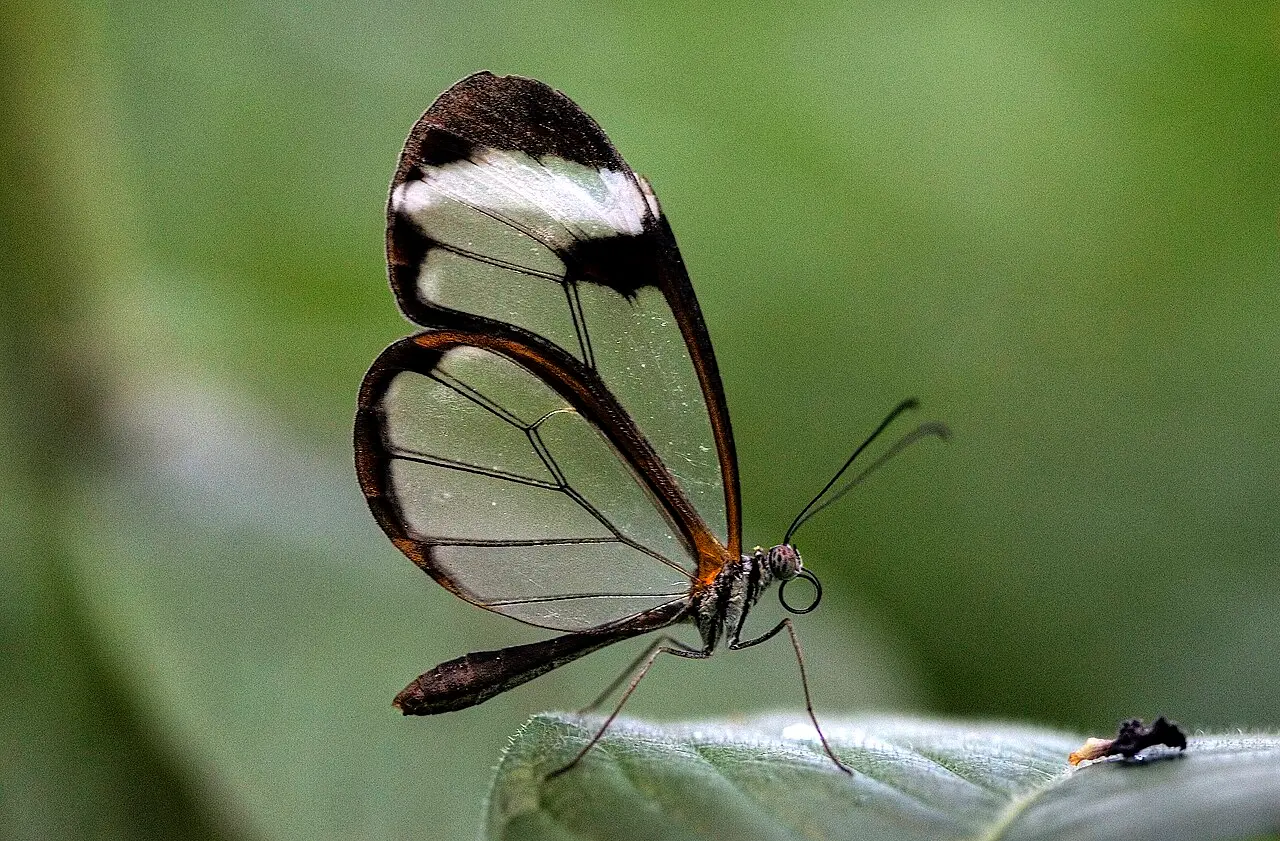
Glasswing は、資金を伴う限定アクセスの枠組みだった。Anthropic は Mythos Preview の利用クレジットとして最大1億ドル、寄付として400万ドルを約束した。寄付の内訳は、Linux Foundation を通じた Alpha-Omega と OpenSSF への250万ドル、Apache Software Foundation への150万ドルである。クレジットを使い切った後の利用料は入力・出力100万トークンあたり25ドル・125ドルで、Claude API、Amazon Bedrock、Google Cloud の Vertex AI、Microsoft Foundry から使えるとした。名前は、透明な羽で目の前に身を隠すガラス羽の蝶 Greta oto に由来する。脆弱性も同じように目の前に隠れている、というのが Anthropic の説明である。
同社は Mythos Preview を一般公開する予定はないとし、新しい安全機構はまず次の Claude Opus モデルで試すと述べた。90日以内に学んだことを公に報告すると約束し、中期的には官民をまとめる独立した第三者機関がこうした取り組みの理想的な受け皿かもしれない、とも書いている。
反応
政府と金融。 数日のうちに複数の報道機関が、Scott Bessent 財務長官が Bank of America、Citigroup、Wells Fargo、Goldman Sachs、Morgan Stanley の最高経営責任者をワシントンに集め、サイバーリスクについて話し合ったと伝えた。連邦準備制度理事会の Jerome Powell 議長も関わったと報じられている。財務省の報道官は、AI の急速な発展への対応を形づくり始めるための会合だったと説明した。
パートナー。 発表に添えられた各社の言葉は強かった。Cisco の Anthony Grieco は AI の能力が一線を越えたと述べ、CrowdStrike の Elia Zaitsev は脆弱性の発見から悪用までの時間がほとんど無くなったと述べた。Linux Foundation の Jim Zemlin は、専門家を雇えなかったオープンソースの保守者に、セキュリティの知見を届ける機会だと位置づけた。
懐疑論。 The Decoder は4月18日、AI セキュリティ企業 AISLE の検証を伝えた。Anthropic が公開したコード片を与えると、小さなオープンモデルを含む8つのモデルすべてが FreeBSD のメモリの欠陥を見つけた。ただし Mythos と同じ攻撃手法を再現したモデルは無く、OpenBSD の欠陥では結果が大きくばらついた。研究者の結論は、モデルと同じくらい周りの仕組みが重要だというものだった。5月11日には curl の Daniel Stenberg が、Mythos が curl で確認済みのセキュリティ脆弱性(Confirmed security vulnerabilities)とした5件のうち本物は1件で、深刻度は低かったと報告した。Stenberg は、このモデルをめぐる大騒ぎは主にマーケティングだったと結論づけつつ、AI によるコード解析は従来のツールよりはるかに優れているとも書いた。The Decoder は、Anthropic がモデルを出し渋る理由の一つは顧客に提供するだけの計算資源がまだ無いことだ、という Financial Times の報道も紹介している。
ボトルネックの移動
5月22日、Anthropic の最初の進捗報告は問題の捉え方を変えた。約50のパートナーとともに、Mythos Preview は1か月で1万件を超える深刻度「高」または「緊急」の脆弱性を見つけたという。かつて進歩を縛っていたのは欠陥を見つける速さだったが、今は検証し、開示し、修正する速さが縛っている、と同社は書いた。
| 数字(Anthropic、2026年5月22日) | 値 |
|---|---|
| Cloudflare が重要系統で見つけた欠陥 | 2,000件(うち高・緊急400件) |
| Mozilla が Firefox 150 で修正した脆弱性 | 271件 |
| 走査したオープンソースのプロジェクト | 1,000超 |
| 独立に評価された高・緊急の発見 | 1,752件(うち有効90.6%) |
| 保守者に開示した高・緊急の欠陥 | 530件(うち修正済み75件) |
報告は、英国の AI Security Institute が、2つのサイバー演習環境の両方を最後まで解いた最初のモデルとして Mythos Preview を評価したことも伝えた。一方で、低品質な AI 生成の報告にすでに追われていた保守者の一部は、開示のペースを落としてほしいと Anthropic に頼んでいた。Microsoft は、出すパッチの数はしばらく増え続けると述べた。2025年に XBOW と curl が露わにした負担が、産業規模でやってきたのである。
その後
6月には後継の Mythos 5 が Glasswing のパートナーに提供され、短期間ながら米国の輸出管理の命令に巻き込まれた。その経緯は AI モデルの輸出管理(2026年) にある。同じ月の大統領令14409 は、まさにこの種のサイバー能力を軸に「カバード・フロンティアモデル」の連邦の枠組みを組み立てた。
2026年10月6日、Anthropic は Glasswing を、3段階のアクセス区分を持つ拡大版の Cyber Verification Program に統合し、既存の Glasswing の参加組織を最も制限の少ない区分に移した。同社によれば、パートナーは2026年4月から7月までに少なくとも12万9,000件の検証済み脆弱性を見つけ、同社自身のオープンソース走査でも別に5,500件を見つけた。一部のパートナーへの調査に基づく数字である。この話に出てくる数字は、ほとんどすべてが Anthropic のものだ。それが描く変化は、Anthropic の見立てでは、2026年の終わりにはソフトウェアの欠陥を見つけることは安くなり、希少な資源はそれを直す人間の時間になった、というものである。
背景: Claude、先行する GTG-1002 の諜報活動の報告、Google の Big Sleep、サイバーセキュリティ と AI の年表。
よくある質問
- Claude Mythos Preview とは何ですか。
- Anthropic が2026年4月7日に発表した汎用のフロンティアモデルです。同社はセキュリティ能力が高すぎるとして一般公開を見送り、Project Glasswing を通じて重要なソフトウェアを守る組織に限って提供しました。
- Project Glasswing とは何ですか。
- Mythos Preview を防御目的で使わせる Anthropic の限定アクセスの枠組みです。立ち上げパートナーは AWS、Apple、Broadcom、Cisco、CrowdStrike、Google、JPMorganChase、Linux Foundation、Microsoft、NVIDIA、Palo Alto Networks で、ほかに40超の組織が加わりました。Anthropic は最大1億ドルの利用クレジットと400万ドルの寄付を約束しました。名前はガラス羽の蝶に由来します。
- Mythos Preview は本当に数千件のゼロデイを見つけたのですか。
- Anthropic の主張です。99%超が未修正だったため詳細は公開されず、外部から全体を検証することはできませんでした。AISLE は小さなモデルでも一部の公開例を見つけられると示し、curl の Daniel Stenberg は curl で確認済みとされた5件のうち本物は低深刻度の1件だったと報告しています。一方で Mozilla は Firefox 150 で271件を修正したと Anthropic は伝えています。
- その後 Mythos はどうなりましたか。
- 2026年6月に後継の Mythos 5 が Glasswing のパートナーに提供され、米国の輸出管理の命令で一時停止されました。10月6日、Anthropic は Glasswing を拡大版の Cyber Verification Program に統合し、参加組織を最も制限の少ない区分に移しています。
出典
一次資料Project Glasswing: Securing critical software for the AI era — Anthropic, Apr 7, 2026
立ち上げパートナー、40超の組織、数千件のゼロデイという主張、OpenBSD・FFmpeg・Linux の例、1億ドルと400万ドル、料金、一般公開しない方針、名前の由来
99%超が未修正、FreeBSD NFS の攻撃、Firefox での181回対2回、OpenBSD の探索費用、198件の見直しで89%・98%
一次資料Project Glasswing: An initial update — Anthropic, May 22, 2026
約50のパートナーで1万件超、Cloudflare、Mozilla の271件、英 AISI、オープンソースの走査結果、保守者の開示ペースの要望
AISLE の検証、Financial Times の報道の紹介
最終更新: